

DarkMe 是一种远程访问木马和信息窃取程序,之前与针对金融市场交易者和加密货币用户的威胁组织有关,现已再次被识别。
这次,它的分布得到了简化:攻击者不再使用零日漏洞,而是押注于一封简单的电子邮件来说服目标在他们的计算机上运行它:
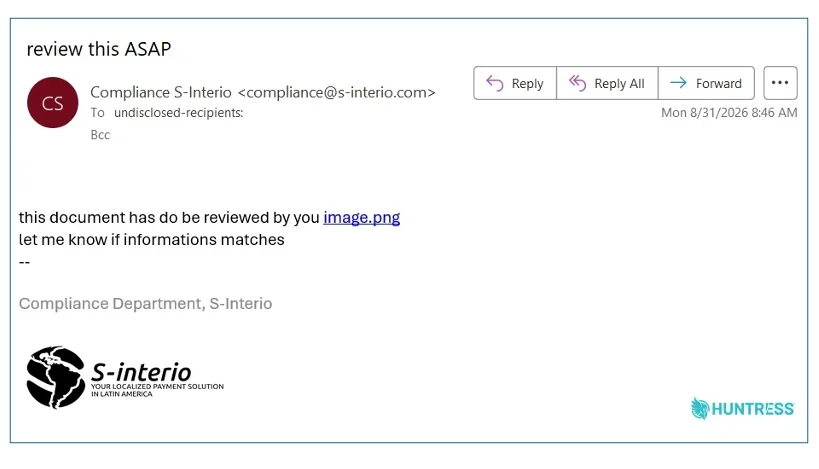
恶意电子邮件导致 DarkMe 第一阶段下载(来源:Huntress)
该链接指向一个 PNG 文件,但点击它会触发下载 图像.pifWindows 可执行文件。
从假图像文件到成熟的 RAT
Huntress 是一家网络安全公司,将自己的安全软件与 24/7 人工主导的 SOC 配对,该公司表示,它已将相同的二进制文件分发到两个客户的环境中。
他们声称:“用户只需双击并下载该文件,而无需意识到它是什么。” “现代 Windows 系统执行 .pif 无论扩展名表示什么(或图标显示什么),文件都是程序。”
该实现启动一系列额外的下载和执行、脚本运行、组件部署、DLL 调用和代码注入。
“启动入侵最后阶段的命令, rundll32.exe /sta {CFDC57BA-1705-45AF-BA10-EFC3D592982B}2024 年已在竞选活动中被观察到,是发现或挖走的一个很好的标志,”分析师指出。
最后的加载程序链测试系统是否存在许多不同的应用程序,包括 Slack 和 Discord、Zoom 和 WhatsApp、密码管理器、交易终端、在线扑克客户端、加密钱包、VPN 客户端、gmae 休息室、Spotify、浏览器、PDF 阅读器以及 OEM 和外围支持实用程序。
“最后一类重新构建了整个列表。游戏鼠标配置实用程序和 RGB 照明守护进程没有价值,但它们证明了人类正在使用这台计算机,”他们解释道。
“当 329 中没有找到任何内容时,执行就会停止。这不是目标列表;它是反向沙箱检查。传统的规避检查会寻找分析工具,并在找到分析工具后退出,但此列表没有分析工具。DarkMe 不会问“我在看吗?”,而是询问是否有人真正在使用该系统。”
接下来是创建注册表值,以确保持久性、系统分析、进程空洞和最终有效负载:DarkMe、Visual Basic 6 RAT 和 InfoStealer 可以追踪加密钱包并截取屏幕截图。
这些攻击的幕后黑手是谁?
Huntress 首席威胁情报事件指挥官安德鲁·布兰德 (Andrew Brand) 告诉我们,他们无法确认此次攻击是由 Water Hydra(又名 DarkCasino)发起的,该威胁组织与趋势科技和 SonicWall 记录的 2024 年攻击有关。
“我们有一些关于恶意软件潜在来源的线索。例如,编译的 DLL 中的西班牙语本地化属性表明开发人员可能是西班牙国民或居住在西班牙,”他指出。
“就动机而言,该活动似乎是由经济驱动的,尽管参与者也喜欢以儿童为目标来获取 Roblox Robux 或 Steam 和 Epic Games 注册码。”
他还表示,目前他们不知道 DarkMe 是否会作为一项服务提供给愿意付费的网络犯罪分子。
不幸的是,他无法分享有关受影响的 Huntress 客户的详细信息,但目标从利基外汇交易者到日常企业用户的转变是显而易见的。
“我们看到高技术、有针对性的入侵转向大容量、省力的攻击,结果不言而喻。到 2026 年,用户仍将点击未经请求的电子邮件中的链接。只要这些老式的网络钓鱼策略继续起作用,对手就没有借口。
他们还分享了与此次活动相关的妥协指标以及如何捕获、遏制和清除感染的建议。

订阅我们的突发新闻电子邮件提醒,永远不会错过最新的漏洞、漏洞和网络安全威胁。在这里订阅!



Leave a Reply